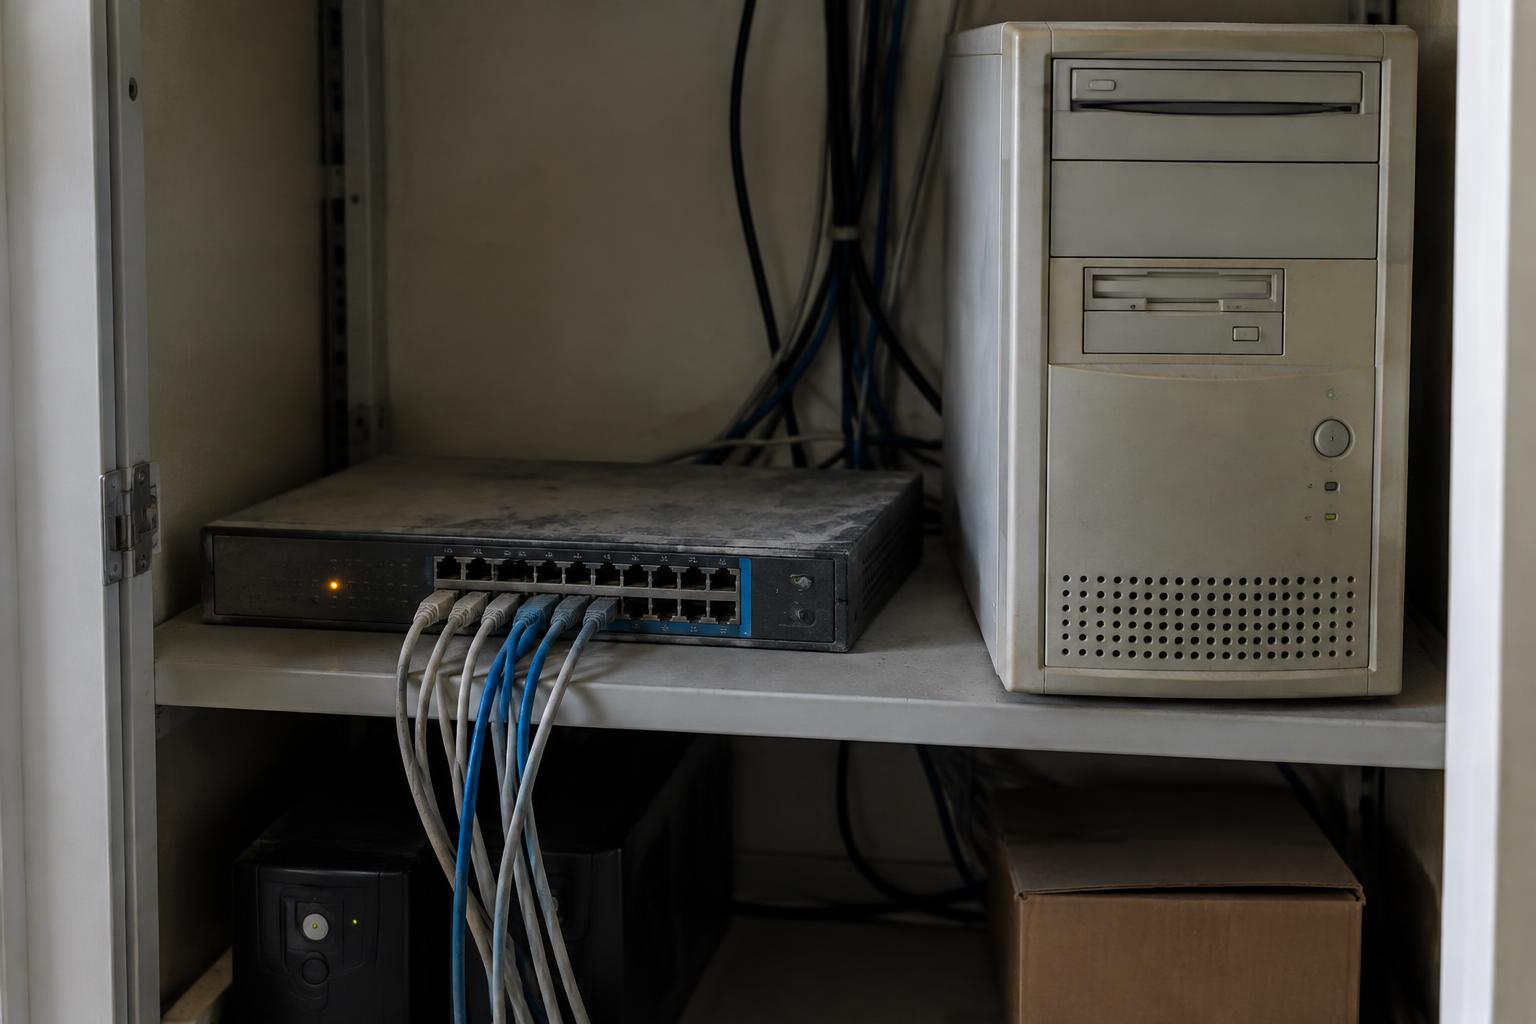
Apparatuur en software die end of life zijn, krijgen geen updates meer. Onder NIS2 past dat niet meer bij een goede beveiliging. We krijgen vaak de vraag waarom iets weg moet als het nog prima werkt. Hier leggen we het uit.
"Hij doet het toch nog prima?" Die vraag horen we bijna elke week. Een server, switch, firewall of laptop draait al jaren zonder klachten, en dan zeggen wij dat hij vervangen moet worden. Dat voelt vreemd. Toch is er een goede reden, en met de komst van NIS2 is die reden alleen maar sterker geworden.
Wat betekent end of life?
Een product is end of life (EOL) als de fabrikant er niets meer aan doet. Er komen geen beveiligingsupdates meer, geen bugfixes en geen ondersteuning. Dat geldt voor hardware, zoals routers, switches, NAS-systemen en printers, maar ook voor software zoals oude versies van Windows of serversoftware.
Het apparaat blijft gewoon werken. Alleen wordt elk nieuw lek dat wordt ontdekt nooit meer gedicht.
Wat zegt NIS2 hierover?
NIS2 verplicht organisaties om passende maatregelen te nemen tegen digitale risico's. Daar horen onder meer het beheren van kwetsbaarheden, het tijdig installeren van updates en veilige systemen bij. Ook klanten en leveranciers die onder NIS2 vallen, vragen dit steeds vaker van hun partners.
Met een apparaat dat geen updates meer krijgt, kun je bekende lekken niet meer dichten. Daarmee voldoe je niet aan die zorgplicht. In de praktijk betekent dit dat end-of-life apparatuur en software niet meer passen binnen een NIS2-proof omgeving.
Dit artikel is een advies. Oude apparatuur vervangen is natuurlijk niet verplicht. Wil je voldoen aan NIS2, dan is het wel nodig.
Let op
Ook als jouw bedrijf niet direct onder NIS2 valt, merk je het vaak via klanten of ketenpartners. Zij vragen hoe jij je beveiliging regelt, en verouderde apparatuur is dan een rode vlag.
"Maar hij werkt toch nog?"
Dat is precies het lastige: aan de buitenkant zie je niets. Vergelijk het met een voordeur waarvan het slot bekend is bij inbrekers. De deur gaat nog steeds open en dicht, maar iedereen met de juiste sleutel kan naar binnen. En de slotenmaker maakt geen nieuwe sloten meer voor dit type deur.
Cybercriminelen zoeken gericht naar oude apparaten met bekende lekken. Dat gaat automatisch, op grote schaal. Eén verouderde router of server kan de toegang zijn tot je hele netwerk, inclusief je back-ups en klantgegevens.
Wat kun je doen?
- Breng in kaart welke apparaten en software je hebt en wanneer de ondersteuning stopt.
- Plan vervanging op tijd, zodat je niet voor verrassingen komt te staan.
- Kun je iets echt nog niet vervangen? Zet het dan los van de rest van het netwerk en beperk de toegang.
- Laat updates en kwetsbaarheden automatisch bewaken, zodat je weet waar je staat.
Wij helpen je graag
Bij Lexact houden we voor onze klanten bij welke apparatuur en software end of life raakt, en we plannen vervanging ruim op tijd. We werken volgens de richtlijnen van ISO 27001 en NIS2. Twijfel je over je eigen apparatuur? Bel of mail ons, dan kijken we samen wat er nodig is.